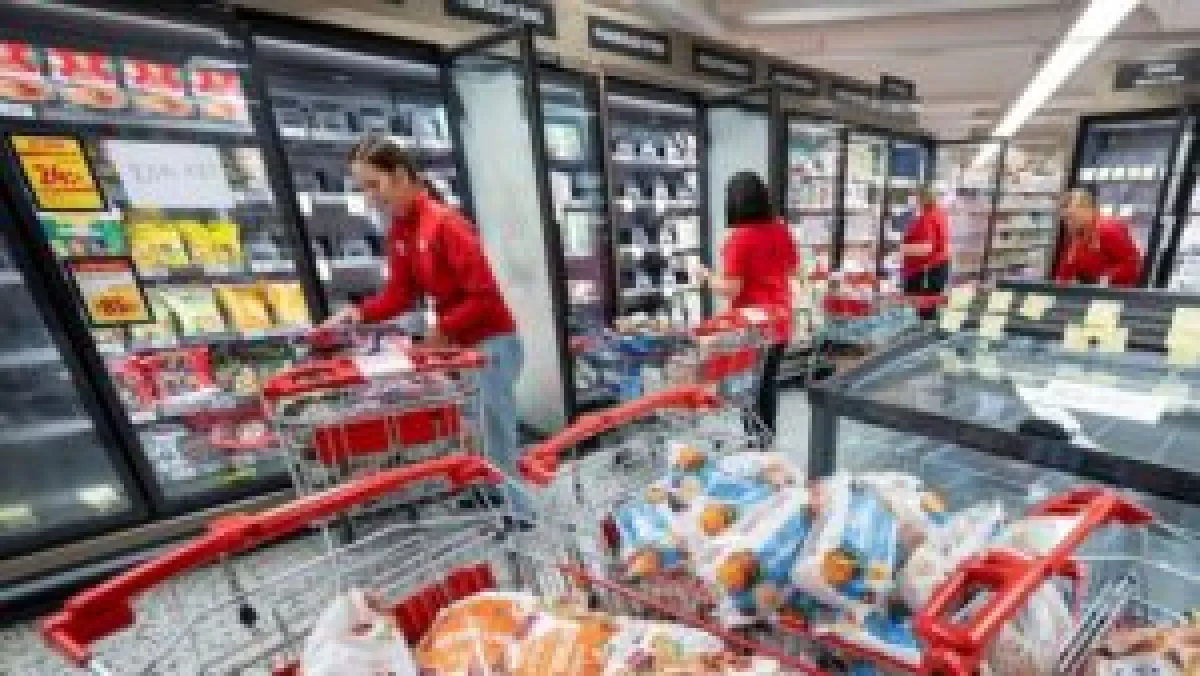
EtIndonesia.com Sejumlah supermarket di tujuh negara Eropa mengalami gangguan pada lemari pendingin dan lemari pembeku secara beruntun. Pengaturan suhu beberapa peralatan tersebut diduga dinaikkan dari jarak jauh hingga mencapai 50 derajat Celsius. Uni Eropa mengecam tindakan tersebut dan menyebutnya sebagai “sabotase yang disengaja terhadap rantai pasokan pangan kita, sekaligus upaya untuk merusak kepercayaan konsumen terhadap rantai pasokan”.
Menurut laporan The Guardian dan AFP, setelah gelombang serangan pertama terjadi di Prancis pada Oktober, sejumlah jaringan supermarket di Belgia, Estonia, Finlandia, Irlandia, Luksemburg, Belanda, dan Swedia pada 3 November juga mengalami kenaikan suhu lemari pendingin dan lemari pembeku secara drastis. Akibatnya, para pengelola supermarket terpaksa membuang produk makanan yang telah rusak.
Supermarket mana saja yang terdampak?Serangan ini berdampak pada gerai Carrefour, Intermarché, dan IKEA di Belgia; Coop dan ICA di Swedia; Delhaize di Luksemburg; Kesko di Finlandia; SuperValu di Irlandia; serta sejumlah toko di Estonia.
Peristiwa ini tampaknya merupakan pengulangan serangan yang terjadi di Prancis tiga minggu sebelumnya. Saat itu, peretas yang identitasnya belum diketahui mengendalikan perangkat lunak manajemen peralatan yang terhubung langsung ke internet. Akibatnya, lemari pendingin milik sejumlah peritel tiba-tiba mengalami kenaikan suhu dan mereka terpaksa membuang banyak makanan.
Pada awal Agustus, kejadian serupa juga pernah terjadi di pangkalan militer AS. Sedikitnya enam toko kebutuhan di dalam pangkalan militer mengalami kerusakan lemari pendingin dengan penyebab yang belum diketahui. Pentagon saat ini sedang menyelidiki apakah insiden tersebut berkaitan dengan serangan peretas.
Muncul kekhawatiran bahwa peristiwa ini menandakan adanya arah baru dalam serangan siber dan taktik peretasan.
Bagaimana para peretas melakukannya?Pakar keamanan siber menunjukkan bahwa infrastruktur industri sangat rentan karena menghubungkan sistem teknologi informasi (IT) dengan perangkat fisik yang sering kali sudah berusia tua.
Begitu berhasil menyusup ke sistem IT tersebut, peretas dapat mengendalikan infrastruktur terkait dan menimbulkan kekacauan di dunia nyata.
Olivier Daloy, pakar dari perusahaan keamanan siber berbasis cloud Zscaler, menunjukkan bahwa terdapat dua risiko utama: memanfaatkan celah teknis, serta mencuri atau memperoleh kredensial login yang bocor untuk masuk ke perangkat.
Ia mengambil contoh virus Stuxnet pada 2010. Virus tersebut menyebabkan serangkaian kerusakan pada sentrifugal yang digunakan Iran untuk memperkaya uranium.
Vincent Strubel, kepala Badan Nasional Keamanan Sistem Informasi Prancis (ANSSI), mengatakan bahwa serangan siber di Prancis pada Oktober dapat terjadi karena adanya “kelemahan mendasar dalam perlindungan keamanan siber” pada perangkat yang digunakan. Kelemahan tersebut antara lain perangkat terhubung langsung ke internet tanpa perlindungan yang memadai serta penggunaan kata sandi yang terlalu lemah.
Siapa kemungkinan dalang di balik serangan ini?Hingga saat ini, belum ada kelompok peretas bermotif politik yang mengaku bertanggung jawab atas serangan tersebut. Tidak ada pula kelompok ransomware yang memanfaatkan celah keamanan ini untuk meminta uang tebusan dari supermarket.
Bagaimanapun, begitu lemari pendingin mengalami kenaikan suhu, kerusakan sudah terjadi. Karena itu, kemungkinan peretas meminta pembayaran kepada pihak supermarket setelah serangan berlangsung dinilai tidak besar.
Kevin Tellier dari perusahaan riset keamanan Synacktiv berpendapat bahwa siapapun bisa menjadi pelakunya.
“Teknik serangan kali ini tidak rumit. Karena itu, kita tidak bisa menilai dari sisi teknis apakah para peretas memiliki sumber daya yang besar,” ujarnya.
Rafe Pilling, direktur senior intelijen ancaman di perusahaan keamanan siber Sophos, mengatakan bahwa menurutnya ada dua kemungkinan yang paling besar. Pertama, pelaku yang terkait dengan suatu negara melakukan serangan tersebut untuk mengirimkan sinyal dan menunjukkan kemampuannya. Kedua, serangan dilakukan oleh seorang peretas yang bertindak sendiri.
Metode serangan yang relatif sederhana justru membuat pelakunya semakin sulit dilacak. Pilling menggambarkan metode tersebut seperti “mengutak-atik sakelar dengan mengenakan sarung tangan karet”. Serangan ini tidak memerlukan penggunaan perangkat lunak berbahaya (malware), sehingga tidak meninggalkan jejak alat serangan yang dapat digunakan untuk melacak pelakunya.
Dugaan keterlibatan aktor yang terkait dengan negara tertentu mendapat perhatian, salah satunya karena pemandangan makanan yang dibuang dan rak-rak supermarket yang kosong dapat menimbulkan dampak psikologis yang nyata terhadap masyarakat.
Korea Utara diduga berada di balik pencurian aset kripto dari bursa Binance pada pekan lalu. Namun, dalam kasus peretasan lemari pendingin supermarket ini, keterlibatan peretas yang terkait dengan Rusia maupun Tiongkok juga tidak dapat dikesampingkan.
Para kepala badan intelijen negara-negara Barat menunjukkan bahwa Moskow sedang melancarkan berbagai bentuk aksi sabotase di Eropa. Mereka memperkirakan bahwa tindakan semacam itu mungkin akan meningkat dalam beberapa bulan mendatang.
Ditransfer dari Central News Agency / Editor: Lu Yongxin
Komentar (0)