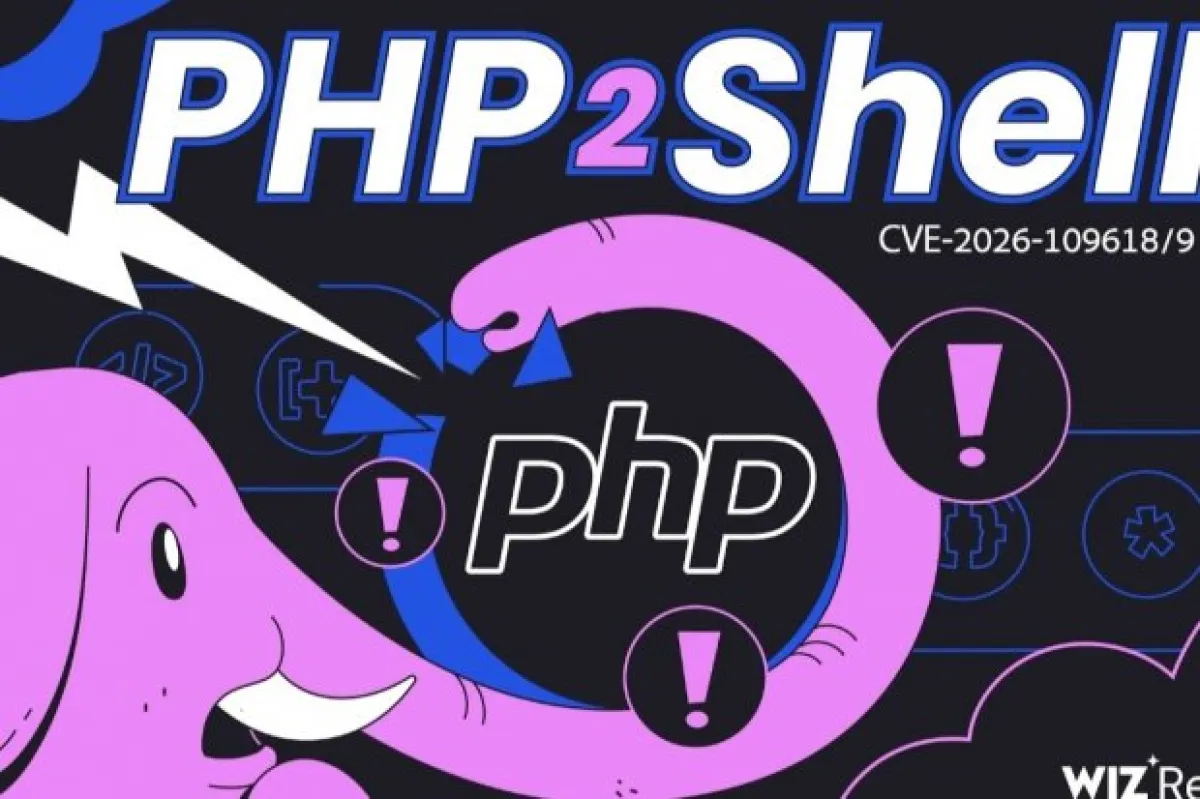
Badan Siber dan Sandi Negara (BSSN) memberikan sejumlah rekomendasi mitigasi untuk mengatasi kerentanan PHP2Shell yang berpotensi dimanfaatkan penyerang untuk menjalankan kode dari jarak jauh atau remote code execution (RCE) pada server yang terdampak.
Dalam laman Security Advisory BSSN mengenai kerentanan CVE-2026-109618 dan CVE-2026-109619, terdapat tiga langkah mitigasi yang dapat dilakukan pengelola sistem, mulai dari memperbarui versi PHP hingga membatasi akses jaringan jika pembaruan belum bisa diterapkan.
Pertama, perbarui PHP ke versi yang telah diperbaiki. BSSN merekomendasikan pengguna untuk memperbarui PHP ke versi yang telah diperbaiki sesuai dengan versi yang digunakan.
Versi pembaruan yang dicantumkan dalam Security Advisory BSSN meliputi:
- PHP 8.5.12
- PHP 8.4.27
- PHP 8.3.36
- PHP 8.2.35
Pembaruan ini menjadi langkah utama untuk menangani kerentanan pada versi PHP yang terdampak.
BSSN juga mencatat bahwa PHP 8.1 dan versi lebih lama berpotensi terdampak serta telah berstatus end-of-life (EOL).
Kedua, BSSN mengingatkan bahwa pembaruan perlu diterapkan pada seluruh runtime PHP yang digunakan oleh layanan web.
Komponen yang disebutkan dalam rekomendasi BSSN meliputi PHP-FPM, Apache mod_php, dan php-cgi
Setelah pembaruan diterapkan, pengelola sistem perlu melakukan restart terhadap layanan terkait. Langkah ini diperlukan agar pembaruan diterapkan pada seluruh lingkungan PHP yang digunakan oleh layanan web.
Ketiga, batasi akses jaringan jika belum bisa memperbarui PHP. Apabila pembaruan belum dapat dilakukan, BSSN merekomendasikan pengelola sistem untuk membatasi akses jaringan ke sistem yang terdampak.
Alternatif lainnya yakni mengisolasi layanan yang terhubung ke internet hingga patch keamanan dapat diterapkan.
Rekomendasi ini ditujukan untuk mengurangi paparan sistem terdampak selama pembaruan belum bisa dilakukan.
Dua Kerentanan PHP2Shell yang Perlu DiwaspadaiBSSN menjelaskan dua kerentanan yang berpotensi dimanfaatkan untuk melakukan RCE pada server yang terdampak.
Pertama, CVE-2026-109618 merupakan kerentanan pada mekanisme penanganan out-of-memory (OOM) di PHP. Kerentanan ini dapat menyebabkan kerusakan memori (memory corruption) ketika memproses permintaan HTTP.
Kedua, CVE-2026-109619 merupakan kerentanan use-after-free, yakni kondisi ketika PHP mengakses memori yang telah dibebaskan tetapi masih dirujuk oleh status internal proses.
Kedua kerentanan tersebut berpotensi dimanfaatkan oleh hacker jarak jauh tanpa autentikasi untuk menjalankan kode pada server yang terdampak. Namun, BSSN menjelaskan bahwa keberhasilan eksploitasi bergantung pada kondisi pemrosesan permintaan dan konfigurasi lingkungan PHP.
Komentar (0)