Sejumlah pemerintah dan perusahaan di berbagai negara meningkatkan kewaspadaan terhadap dua kerentanan kritis dalam bahasa pemrograman PHP. Sejumlah situs pemerintah, layanan publik, hingga layanan perusahaan keuangan dan transportasi ditutup sementara atau dibatasi sebagai langkah pencegahan untuk mengurangi risiko serangan siber.
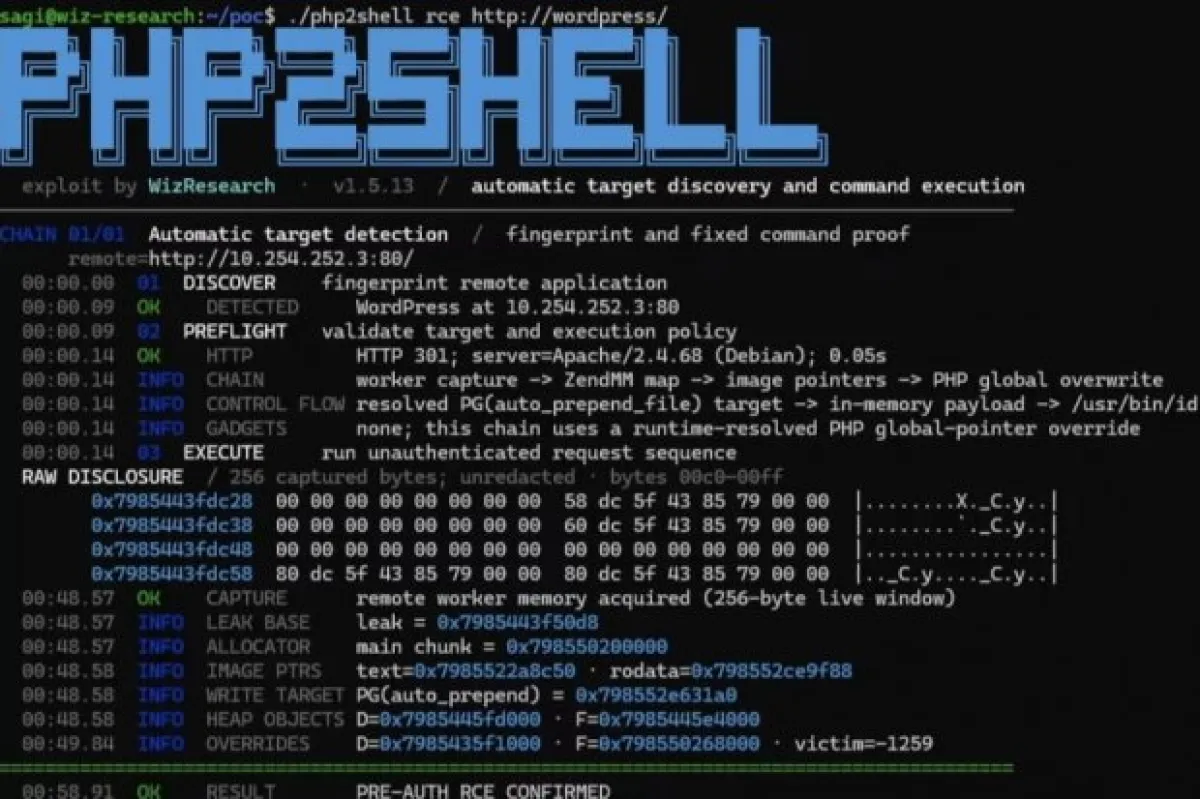
Dua kerentanan kritis pada PHP tertuang dalam laporan CVE-2026-109618 dan CVE-2026-109619, yang ditemukan oleh tim peneliti keamanan siber, yakni Calif dan Wiz Research, dengan bantuan teknologi AI. Keduanya berkaitan dengan kesalahan pengelolaan memori pada inti PHP yang dapat dimanfaatkan untuk menjalankan kode dari jarak jauh (remote code execution).
PHP merupakan bahasa pemrograman yang digunakan untuk menjalankan situs web dan aplikasi. Kerentanan kritis pada perangkat lunak ini menjadi perhatian karena PHP menopang sebagian besar infrastruktur internet.
Pemerintah Amerika Serikat (AS), Cina, dan Korea Selatan mengambil langkah pengamanan. Sementara itu, sejumlah negara Eropa, termasuk Jerman, Prancis, Belgia, Belanda, Finlandia, dan Republik Ceko, menonaktifkan sebagian situs yang terdampak atau berpotensi rentan.
Dikutip dari Reuters pada Kamis (22/10), langkah beberapa pemerintah itu dilakukan setelah pengembang PHP merilis pembaruan keamanan untuk menutup dua kerentanan kritis itu pada Rabu waktu setempat (21/10).
Reuters melaporkan, perusahaan infrastruktur internet Cloudflare mendeteksi lonjakan upaya eksploitasi setelah informasi kerentanan diumumkan kepada publik. CEO Cloudflare Matthew Prince mengatakan perusahaannya mencatat ada ribuan upaya eksploitasi dalam 10 jam sebelum pengumuman publik. Jumlahnya meningkat menjadi puluhan ribu dalam 45 menit setelah pengumuman, ratusan ribu dalam dua jam, dan kemudian mencapai jutaan.
Sebelum pembaruan tersedia, sejumlah organisasi memilih untuk menonaktifkan situs atau layanan yang berpotensi terdampak. Namun, penutupan tersebut tidak serta-merta berarti sistem mereka telah diretas.
Di Amerika Serikat, Badan Keamanan Nasional atau National Security Agency (NSA) mengimbau organisasi yang menggunakan PHP untuk bersiap memasang pembaruan guna mengatasi dua kerentanan kritis tersebut.
Dalam imbauan yang dikutip BBC, NSA menyatakan kerentanan itu dapat memberikan jalur langsung menuju sistem berkas atau basis data server. Organisasi yang belum dapat memasang pembaruan, segera disarankan menonaktifkan sistem terdampak sampai risikonya dapat ditangani.
Sementara itu, Gedung Putih menyatakan lembaga-lembaga federal bekerja sama dengan sejumlah laboratorium kecerdasan buatan (AI) terkemuka untuk mempercepat penanganan masalah tersebut.
Langkah itu merupakan upaya mitigasi dan koordinasi pengamanan. Reuters dan BBC tidak menyatakan bahwa seluruh sistem pemerintah AS telah diretas akibat kerentanan PHP.
Di Cina, Kementerian Perindustrian dan Teknologi Informasi meminta organisasi, serta pengguna untuk memeriksa sistem mereka dan meningkatkan PHP ke versi terbaru yang aman.
Dikutip dari Reuters, kementerian tersebut juga merekomendasikan penguatan pemantauan keamanan siber serta penggantian akun, kata sandi, dan kunci akses apabila diperlukan.
Penyedia layanan komputasi awan Tencent Cloud turut mengimbau pelanggannya memasang versi PHP yang telah diperbarui. Namun, Reuters mencatat Tencent Cloud tidak meminta penutupan situs secara luas.
Sementara itu, Korea Selatan menaikkan tingkat peringatan keamanan siber sektor swasta dan mengaktifkan langkah tanggap darurat karena meningkatnya risiko serangan.
Dalam laporan terpisah pada Kamis (22/10), Reuters menyebut Kantor Keamanan Nasional Kepresidenan Korea Selatan menggelar rapat darurat dengan pejabat intelijen, pertahanan, dan kementerian sains untuk membahas respons di sektor publik, swasta, serta militer.
Kementerian sains Korea Selatan juga mengeluarkan panduan keamanan kepada sekitar 28.000 perusahaan yang memiliki kepala keamanan informasi terdaftar dan 5.900 anggota jaringan berbagi informasi pemerintah. Imbauan tersebut juga ditujukan kepada operator infrastruktur kritis, penyedia layanan hosting web, dan pusat data.
Pemerintah meminta organisasi memasang pembaruan dari pengembang PHP dan menerapkan perlindungan sementara apabila pembaruan belum dapat dilakukan.
Negara-negara di Eropa Tutup Situs PemerintahDi Eropa, respons yang diambil sejumlah negara berupa penutupan sementara situs untuk memberi waktu bagi pengelola sistem memasang pembaruan keamanan.
Dikutip dari Reuters Factbox, berikut langkah sejumlah negara:
Jerman
Penyedia layanan TI federal ITZBund menonaktifkan beberapa situs. Kementerian digital Jerman menyatakan tindakan itu murni pencegahan dan tidak ada insiden keamanan yang diketahui terjadi pada saat itu.
Prancis
Kementerian Dalam Negeri menonaktifkan sementara situs prefektur, yakni kantor administrasi pemerintahan daerah, sambil menunggu perbaikan keamanan. Perusahaan telekomunikasi Orange juga membatasi akses ke sejumlah situs dan aplikasi berbasis PHP di beberapa anak usahanya.
Belgia
Kementerian Luar Negeri menonaktifkan sementara situsnya setelah muncul laporan serangan yang mengeksploitasi kerentanan tersebut. Namun, pusat keamanan siber Belgia menyatakan belum mencatat serangan terhadap situs di negara itu.
Belanda
Sejumlah organisasi menonaktifkan situs yang dapat diakses publik sebagai langkah pencegahan. Situs yang terdampak mencakup portal pemerintah Overheid.nl, Pelabuhan Rotterdam, asosiasi sepak bola KNVB, situs lima partai politik terbesar, serta sejumlah rumah sakit.
Finlandia
Pusat layanan TI pemerintah Valtori menutup layanan web publik pemerintah. Valtori menyatakan pembaruan keamanan masih dipasang dan pemblokiran layanan mulai dicabut secara bertahap.
Pemulihan dapat memakan waktu beberapa hari hingga beberapa pekan karena sistem perlu diuji setelah pembaruan. Valtori juga menegaskan gangguan tersebut bukan akibat eksploitasi kerentanan atau kebocoran data, serta menyatakan tidak mengetahui adanya eksploitasi aktif.
Republik Ceko
Pemerintah Ceko menonaktifkan situs web pada Rabu pukul 19.00 atas rekomendasi badan pengawas siber negara tersebut untuk "memungkinkan penerapan tambalan keamanan yang diperlukan."
"Langkah ini bertujuan untuk memastikan pengoperasian situs web yang aman. Selama penutupan, situs dan kontennya tidak akan dapat diakses oleh publik. Layanan akan dipulihkan setelah pembaruan keamanan yang direkomendasikan telah diterapkan," kata kantor pemerintah tersebut.
Inggris
Lembaga penyiaran publik Inggris, BBC, melaporkan bahwa beberapa portal web ditutup pada Rabu. Sejumlah kotamadya menutup layanan web, termasuk kota Edinburgh.
Kanada
Pemerintah Kanada menyatakan dalam pernyataan pers, bahwa beberapa situs web mungkin untuk sementara tidak tersedia atau mengalami gangguan layanan. Regulator menambahkan bahwa saat ini tidak ada indikasi bahwa sistem atau informasi yang dimilikinya telah diretas.
Jepang Batasi Layanan Bank, Maskapai hingga PemerintahJepang termasuk negara yang mengambil langkah pengamanan pada layanan pemerintah dan perusahaan besar.
Reuters melaporkan sejumlah perusahaan Jepang untuk sementara menangguhkan sebagian layanan internet sebagai bagian dari langkah darurat. Perusahaan tersebut meliputi perusahaan sekuritas Nomura, bank Mitsubishi UFJ Financial Group (MUFG), maskapai ANA, operator kereta East Japan Railway, Asahi Group Holdings, dan perusahaan asuransi Tokio Marine Holdings.
Dari sisi pemerintah, Kementerian Keuangan dan Badan Meteorologi Jepang menangguhkan sebagian layanan daring untuk menerapkan langkah keselamatan. Badan Pajak Nasional juga menonaktifkan sementara layanannya.
BBC turut melaporkan, Perdana Menteri Jepang Sanae Takaichi mengimbau masyarakat untuk memeriksa apakah situs yang diakses menggunakan PHP.
Reuters tidak menyebut bahwa seluruh layanan perusahaan dan lembaga tersebut berhasil diretas. Penangguhan yang dilaporkan merupakan bagian dari langkah darurat untuk mengurangi risiko kerentanan.
Wikipedia dan Internet Archive Ikut Siaga Kerentanan PHPDampak kerentanan PHP tidak terbatas pada situs pemerintah. Wikimedia Foundation, organisasi yang mengelola Wikipedia, menyatakan sedang menangani kerentanan pada PHP. Organisasi itu juga menonaktifkan sejumlah sistem sebagai langkah pencegahan sampai pembaruan keamanan dapat diterapkan dengan aman.
Dikutip dari Reuters, seluruh sistem yang didukung Wikimedia maupun sistem yang dikelola sukarelawan dan menggunakan PHP berpotensi terdampak. BBC melaporkan tindakan tersebut membuat sebagian pengguna tidak dapat mengakses sejumlah bagian Wikipedia.
Internet Archive, perpustakaan digital nirlaba, juga sempat menonaktifkan portalnya untuk pemeliharaan darurat dan pemasangan pembaruan keamanan. Reuters melaporkan situs tersebut telah kembali daring.
Pengelola PHP Buka SuaraKerentanan ditemukan melalui riset keamanan berbantuan AI oleh perusahaan keamanan siber Calif dan Wiz. BBC melaporkan kedua kerentanan itu telah berada dalam kode PHP selama lebih dari satu dekade sebelum ditemukan.
PHP merupakan bahasa pemrograman yang banyak digunakan untuk menjalankan situs dan aplikasi web. Teknologi ini menjadi bagian dari berbagai platform, termasuk WordPress, Drupal, Joomla, dan Magento.
Pengembang PHP merilis pembaruan keamanan pada Rabu (21/10) dan meminta pengguna segera memasangnya. Badan-badan keamanan siber juga menyarankan organisasi mengidentifikasi seluruh sistem yang menjalankan PHP, memprioritaskan sistem yang terhubung langsung ke internet, memasang pembaruan, serta memantau aktivitas yang mencurigakan.
Dikutip dari BBC, tim tanggap darurat keamanan siber Uni Eropa (CERT-EU) menyatakan tingkat risiko kerentanan tersebut menunjukkan potensi eksekusi kode jarak jauh tanpa autentikasi. Jika berhasil dieksploitasi, celah seperti ini berpotensi memungkinkan penyerang memasang perangkat lunak berbahaya atau melumpuhkan situs.
Oleh karena itu, langkah penanganan tidak hanya bergantung pada pemasangan pembaruan. Organisasi juga perlu mengetahui seluruh lokasi PHP berjalan, termasuk pada aplikasi, layanan hosting, dan produk pihak ketiga yang mungkin tidak secara langsung terlihat oleh pengelola sistem.
Reuters mengutip Kepala Eksekutif Microsoft Satya Nadella yang mengatakan ia sudah lama tidak melihat insiden seperti ini. Ia menyoroti pentingnya membangun perangkat lunak yang dapat dipelihara dan diamankan ketika sistem menjadi semakin kompleks.
Lonjakan upaya eksploitasi yang dilaporkan Cloudflare memperlihatkan cepatnya peningkatan aktivitas setelah informasi kerentanan tersedia untuk publik. Sementara itu, penutupan situs di berbagai negara menunjukkan bahwa banyak organisasi memilih mengurangi paparan risiko terlebih dahulu sambil memasang dan menguji pembaruan keamanan.
Komentar (0)