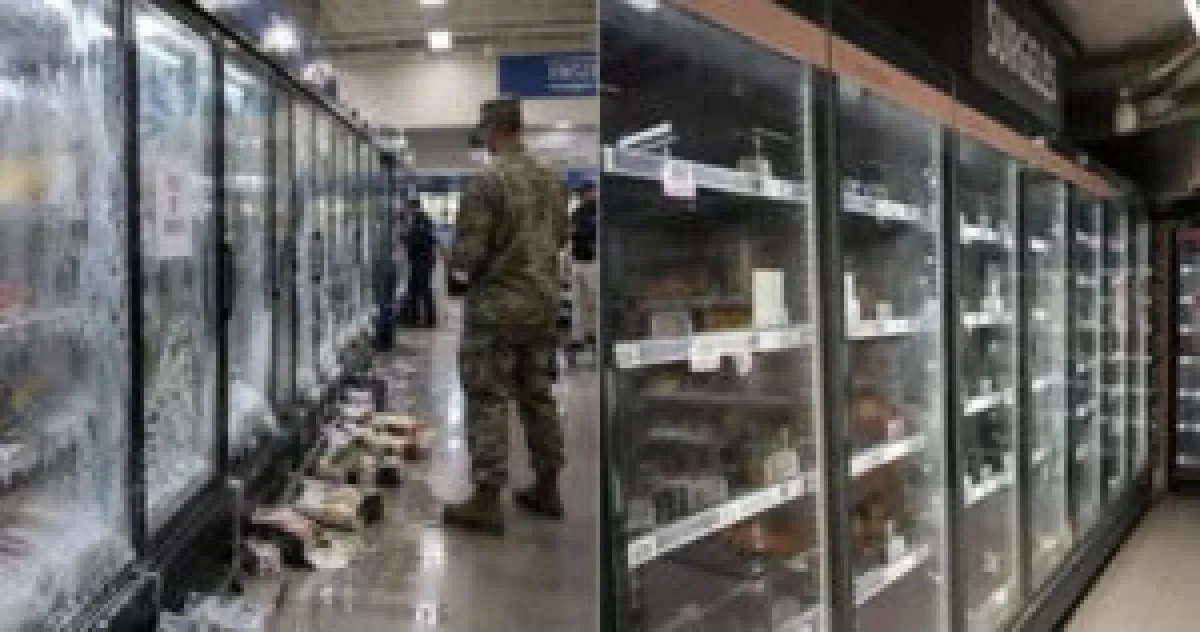
Pada Agustus, sejumlah pangkalan militer Amerika Serikat di berbagai wilayah mengalami kerusakan peralatan pendingin secara beruntun dengan penyebab yang belum diketahui. Insiden tersebut diduga berkaitan dengan serangan peretas dan mengakibatkan makanan membusuk. Pentagon kini sedang melakukan penyelidikan.
EtIndonesia.com Setelah meninjau unggahan Facebook dan pengumuman di situs web yang diterbitkan oleh pangkalan-pangkalan militer terkait, Reuters menemukan bahwa kerusakan yang terjadi pada akhir Agustus tersebut setidaknya berdampak pada enam toko fasilitas kesejahteraan di kompleks militer.
Setidaknya satu dari insiden tersebut bukan sekadar peralatan pendingin yang berhenti beroperasi. Pengaturan suhu pada unit pendingin justru diduga dinaikkan dalam waktu semalam, sehingga pada keesokan paginya sejumlah besar bahan makanan kehilangan kesegarannya atau mencair.
Enam kompleks militer yang terdampak meliputi Fort Irwin, Pangkalan Angkatan Udara F.E. Warren, Fort Huachuca, Pangkalan Angkatan Laut Newport, Pangkalan Angkatan Udara Columbus, dan Pangkalan Angkatan Udara Travis.
Keenam lokasi tersebut melaporkan kerusakan pada fasilitas pendingin dalam periode waktu yang sama. Lemari pembeku tiba-tiba masuk ke mode pencairan bunga es dalam semalam, menyebabkan makanan kehilangan kesegarannya dan terpaksa dibuang.
Pada 26 Agustus, Fort Huachuca di Arizona mengonfirmasi melalui unggahan Facebook bahwa peralatan pendingin di lokasi tersebut “masuk ke mode pencairan bunga es… dan makanan di dalamnya benar-benar telah rusak.”
Ketika dimintai keterangan mengenai perkembangan penyelidikan, Pentagon menyatakan bahwa salah satu unit di bawah Komando Siber AS (Cyber Command) sedang “berkoordinasi erat dengan berbagai lembaga pemerintah dan mitra penegak hukum.” Namun, Pentagon tidak memberikan penjelasan lebih lanjut.
Kantor Investigasi Siber dari Divisi Investigasi Kriminal Angkatan Darat AS (Department of the Army Criminal Investigation Division) juga telah terlibat dalam penyelidikan. Mereka bekerja sama dengan aparat penegak hukum Prancis untuk memahami lebih lanjut insiden “gangguan operasional peralatan pendingin di Eropa”.
Awal Oktober ini, Prancis juga mengalami serangan siber serupa. Peralatan pendingin komersial menjadi sasaran gangguan, sehingga operasional lebih dari 350 supermarket terdampak.
Serangan tersebut bukan sekadar membuat peralatan berhenti beroperasi, melainkan secara langsung menaikkan suhu di dalam perangkat pendingin. Metode ini serupa dengan insiden di Fort Huachuca. Bahkan, beberapa peralatan pendingin dilaporkan terbakar akibat serangan tersebut.
Total kerugian diperkirakan dapat mencapai puluhan juta euro.
Gelombang gangguan peralatan pendingin dan dugaan sabotase siber ini pertama kali diungkap pada 28 Agustus oleh blog Signal and Silence, yang baru-baru ini didirikan.
Sebelumnya, sejumlah pakar mengatakan kepada Reuters bahwa serangan siber di Prancis tampaknya tidak sulit dilakukan. Perusahaan Denmark, Danfoss, menyatakan bahwa banyak perangkat yang menjadi sasaran serangan menggunakan pengendali (controller) yang sudah usang atau masih menjalankan firmware versi lama. Kondisi tersebut kemungkinan mempermudah peretas untuk menyusup ke dalam sistem.
Peralatan pendingin memainkan peran penting dalam proses distribusi bahan makanan segar. Sabotase yang dilakukan melalui jaringan internet terhadap fasilitas penyimpanan dingin dapat menimbulkan konsekuensi serius. Tingkat ancamannya bahkan tidak kalah besar dibandingkan sabotase terhadap fasilitas listrik atau pasokan air.
Awal tahun ini, organisasi industri keamanan pangan Global Food Safety Initiative menyerukan agar para profesional keamanan pangan bekerja sama dengan para pimpinan teknologi informasi (IT) untuk memastikan teknologi pendingin dilengkapi dengan “perlindungan keamanan siber yang kuat”.
Di masa lalu, Amerika Serikat dan sejumlah negara lain juga pernah mengalami insiden peretasan yang secara sengaja merusak lemari pendingin dan peralatan pembeku.
Danfoss menyatakan bahwa pada 2022, peretas pernah menargetkan atau menyusup ke sistem supermarket di Rusia dan Israel. Supermarket-supermarket tersebut menggunakan pengendali peralatan pendingin buatan perusahaan itu yang sudah menggunakan versi lama.
Pada Desember tahun lalu, jaksa federal di Los Angeles mendakwa seorang perempuan berkewarganegaraan Ukraina sebagai anggota sebuah kelompok peretas. Pada 2024, kelompok tersebut menyerang sistem pendingin di sebuah pabrik pengolahan daging, sehingga peralatan tersebut tidak dapat beroperasi dan lebih dari 900 kilogram daging terpaksa dibuang.
Bill Moore, CEO perusahaan keamanan siber industri Xona Systems, mengatakan bahwa akar permasalahan terletak pada desain awal pengendali tersebut.
Pada mulanya, perangkat-perangkat itu dirancang sebagai antarmuka yang beroperasi secara mandiri dan diperbaiki langsung oleh teknisi di lokasi. Namun, kini perangkat tersebut semakin sering dihubungkan ke internet.
Moore memperingatkan bahwa jika perangkat-perangkat tersebut menjadi sasaran serangan siber, hal itu “benar-benar dapat mengganggu rantai pasokan pangan”.
Sumber : NTDTV.com
Komentar (0)