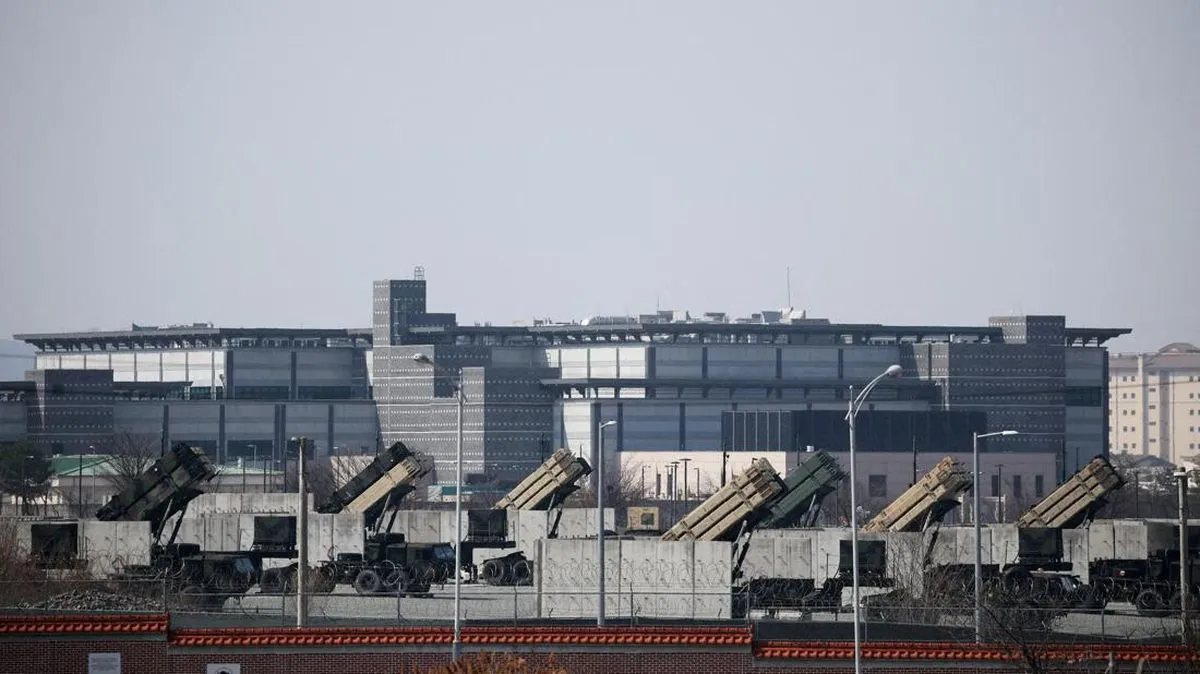
Jakarta, CNBC Indonesia - Pentagon tengah menyelidiki insiden kerusakan misterius pada mesin pendingin di berbagai pangkalan militer Amerika Serikat (AS) pada Agustus lalu. Empat pejabat terkait menyebut insiden yang merusak pasokan makanan tersebut diduga kuat sebagai akibat dari serangan siber.
Mengutip Reuters, Jumat (30/10/2026), para penyelidik militer AS kini terus menjalin komunikasi dengan rekan-rekan mereka di Prancis. Hal ini berkaitan erat dengan serangan siber serupa yang mengganggu ratusan mesin pendingin supermarket di Prancis pada awal bulan ini. Pihak Pentagon menyebut bahwa unit Cyber Command atau pasukan siber militer AS sedang turun tangan menyelidiki kasus ini.
Departemen Investigasi Kriminal Angkatan Darat AS menyatakan Kantor Lapangan Siber mereka juga turut serta dalam penyelidikan. Mereka sedang bekerja sama dengan pihak penegak hukum Prancis untuk lebih memahami insiden pemadaman pendingin di Eropa.
"Bekerja sama erat dengan mitra antarlembaga dan penegak hukum," ungkap perwakilan Pentagon yang menolak memberikan rincian lebih lanjut.
Kerusakan pada akhir Agustus lalu itu memengaruhi setidaknya enam toko pangkalan tempat para personel militer biasa membeli makanan. Suhu unit pendingin secara sepihak dinaikkan mendadak pada malam hari yang menyebabkan tumpukan makanan layu dan mencair di pagi harinya.
Insiden ini pertama kali dilaporkan pada 28 Agustus oleh blog Signal and Silence, yang kemudian disusul pemberitaan oleh Stars and Stripes dan Daily Telegraph. Akun Facebook pangkalan Fort Huachuca di Arizona juga sempat mengeluhkan kondisi mesin pendingin mereka pada 26 Agustus.
"Masuk ke mode pencairan bunga es di mana ia memanaskan semua makanan. Percayalah pada kami ketika kami mengatakan itu busuk," paparnya.
Jika benar terbukti sebagai serangan siber, kerusakan ini menjadi peringatan keras betapa rentannya infrastruktur penyimpanan dingin. Di Prancis, serangan serupa sukses mengambil alih kontrol suhu di lebih dari 350 lokasi supermarket hingga memicu kebakaran pada beberapa unit pendingin.
Kerugian total akibat serangan di Prancis tersebut diperkirakan mencapai puluhan juta euro. Sementara itu, pihak Kedutaan Besar Prancis di Washington memilih bungkam dan menolak memberikan komentar terkait insiden ini.
Perusahaan asal Denmark, Danfoss, menyebut banyak perangkat pendingin yang diserang di Prancis sudah usang dan menggunakan peranti lunak lawas. Kondisi tersebut membuat peretas mudah membobol sistem, meskipun belum diketahui pasti apakah pangkalan militer AS juga menggunakan merek yang sama.
Sabotase fasilitas penyimpanan dingin melalui internet telah lama dipandang sebagai skenario mimpi buruk layaknya pemadaman infrastruktur listrik. Pada awal tahun ini, Inisiatif Keamanan Pangan Global (GFSI) telah secara khusus menyerukan perlunya perlindungan keamanan siber yang kuat untuk teknologi pendingin industri.
"Sistem pendingin yang diretas sama berbahayanya dengan yang rusak."
Sebelumnya, kelompok peretas juga pernah menyabotase lemari es komersial di AS dan berbagai negara lain. Perusahaan Danfoss sempat mencatat adanya serangan siber terhadap sistem pendingin supermarket di wilayah Rusia dan Israel pada tahun 2022 silam.
Pada Desember tahun lalu, jaksa federal di Los Angeles menuduh seorang wanita asal Ukraina sebagai bagian dari sindikat peretas siber. Kelompok tersebut dilaporkan melumpuhkan sistem pendingin di fasilitas pengepakan daging pada tahun 2024 yang berujung pada hancurnya lebih dari 2.000 pon daging.
CEO perusahaan keamanan siber industri Xona Systems, Bill Moore, menyoroti sistem pendingin modern yang kini makin sering terhubung ke jaringan internet. Padahal, pengontrol perangkat tersebut awalnya murni dirancang sebagai antarmuka terisolasi yang hanya dioperasikan langsung oleh teknisi di lokasi kejadian.
"Ini pasti dapat mengganggu rantai pasokan makanan," pungkas Moore.
(tps/tps)
Komentar (0)